لماذا هذا الاهتمام بالأمن السيبراني؟
يربط Abdul Osama (عبدول أسامة) اهتمام شركات الذكاء الاصطناعي بالأمن السيبراني بمصدرين للثغرات: برمجيات جديدة تُطوَّر بسرعة من دون مراجعة كافية، وبرمجيات قديمة تحتوي على أخطاء لم تُكتشف من قبل. ويقول إن النماذج الجديدة تساعد أيضًا على العثور على تلك الأخطاء، ما يجعل الذكاء الاصطناعي جزءًا من المشكلة وجزءًا محتملًا من الحل.
الأمن السيبراني هو حماية الأنظمة والبرمجيات والبيانات من الثغرات والهجمات. والذكاء الاصطناعي (AI) هنا هو التقنية المستخدمة للمساعدة في كتابة البرمجيات أو فحصها.
مصدرَا الثغرات في شرحه
- البرمجيات الجديدة: يتحدث عن مبرمجين يستخدمون AI لتطوير البرمجيات بسرعة، لكنهم قد لا يراجعون الناتج بما يكفي، فتظهر ثغرات أمنية.
- البرمجيات القديمة: يشير إلى برامج قائمة منذ فترة، تحتوي على أخطاء وثغرات لم يلاحظها أحد، بينما أصبحت النماذج الجديدة أقدر على إيجادها.
«النماذج الجديدة أصبحت تعرف كيف تجد هذه الأخطاء.» — عبدول أسامة
ما دور الشركات التي ذكرها؟
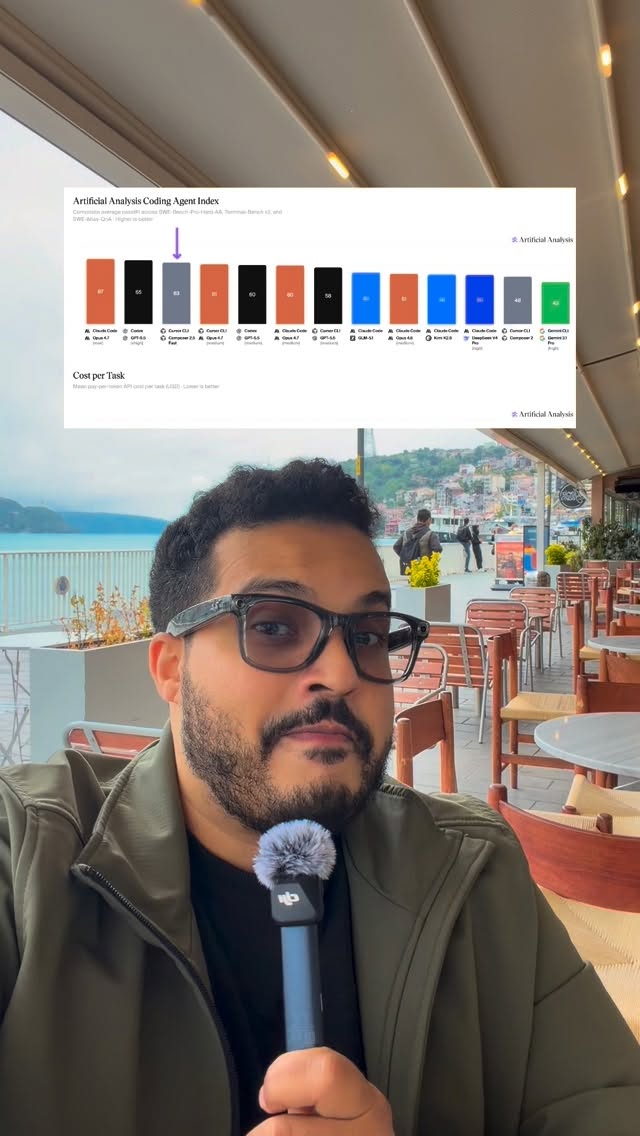
يذكر Anthropic وOpenAI، وهما شركتان تطوران نماذج ذكاء اصطناعي، وCursor، وهو محرر برمجة مدعوم بالذكاء الاصطناعي. وبحسب وصفه، بدأت الجهات الثلاث تتجه إلى حلول أمنية للمؤسسات، وكذلك لأشخاص يكتبون البرمجيات بمساعدة AI. ويشير في هذا السياق إلى vibe coding، أي بناء البرمجيات بالاعتماد المكثف على توجيه أدوات الذكاء الاصطناعي. لا يسمّي الفيديو منتجات أمنية محددة أو يشرح خصائصها.
بالأرقام
- ثلاث جهات: Anthropic وOpenAI وCursor.
- ثلاثة أو أربعة أيام: المدة التي يصف بها تقارب هذا التوجه وقت حديثه، لا جدول إطلاقات موثّقًا في الفيديو.
ماذا تفعل بعد ذلك؟
إذا كنت تستخدم AI لكتابة البرمجيات، فتعامل مع الناتج بوصفه كودًا يحتاج إلى مراجعة واختبار أمني، لا بوصفه آمنًا تلقائيًا. وهذه خطوة عملية من سياق الفكرة، وليست ضمانًا باكتشاف كل ثغرة.
 Cursor